Comment fonctionne Uncia
Tout votre SI dans une base, et les réponses qui vont avec
Vous branchez vos outils et complétez avec vos documents. Uncia en fait la base de connaissance de tout votre SI, et vous en tirez les cartes, l'impact d'un arrêt, les fins de support et les rapports. Il ne modifie rien chez vous.
Ce que vous branchez, puis ce que vous déposez
Vos outils tels qu'ils sont, sans projet d'intégration : les connecteurs d'abord, vos fichiers et documents en complément.
- AWS AWS : comptes, machines, réseaux, règles
- Microsoft Azure Azure : abonnements, machines, réseaux, règles
- Google Cloud Google Cloud : projets, machines, réseaux
- VMware VMware : sites, clusters, hôtes, machines
- HHyper-V Hyper-V : hôtes et machines
- Nutanix Nutanix : clusters et machines
- Kubernetes Kubernetes : clusters et charges de travail
- ServiceNow ServiceNow : la CMDB
- GLPI GLPI : inventaire
- iTop iTop : référentiel
- Fortinet Fortinet : règles de pare-feu
- Palo Alto Networks Palo Alto : politiques de pare-feu
- SStormshield Stormshield : politiques de pare-feu
- Zscaler Zscaler : chemins d'accès des utilisateurs
- Tenable Tenable : vulnérabilités
- Qualys Qualys : vulnérabilités
- Cyberwatch Cyberwatch : vulnérabilités
- Microsoft Intune Intune : postes de travail
Et toutes vos données, structurées ou non : exports, DAT, PDF, PowerPoint, schémas, tableurs.
- Excel / CSV Tableurs : inventaires, matrices de flux
- Word Word : dossiers d'architecture
- PowerPoint PowerPoint : dossiers d'architecture et schémas
- PDF PDF : dossiers et schémas
- Visio Visio : schémas
- draw.io draw.io : schémas
- ArchiMate ArchiMate : modèles et schémas
- C4 C4 : schémas
Connecteurs activés selon votre périmètre de déploiement. Les marques citées appartiennent à leurs propriétaires.
-
Cloud
- AWS
- Microsoft Azure
- Google Cloud
AWS, Microsoft Azure et Google Cloud : machines, réseaux, bases managées, pare-feux et règles, lus par un compte qui ne peut rien modifier.
-
Virtualisation et conteneurs
- VMware
- HHyper-V
- Nutanix
- Kubernetes
VMware, Hyper-V, Nutanix et Kubernetes : sites, clusters, hôtes, machines et charges de travail, rangés de la même façon quel que soit le socle.
-
CMDB et inventaires
- ServiceNow
- GLPI
- iTop
ServiceNow, GLPI et iTop : applications, propriétaires et environnements, confrontés à ce que disent l'hyperviseur et le cloud. Tous les écarts sont remontés.
-
Réseau et sécurité
- Fortinet
- Palo Alto Networks
- SStormshield
- Zscaler
Fortinet, Palo Alto Networks, Stormshield et Zscaler : règles de pare-feu, politiques et chemins d'accès, confrontés aux flux requis.
-
Vulnérabilités et postes de travail
- Tenable
- Qualys
- Cyberwatch
- Microsoft Intune
Tenable, Qualys, Cyberwatch et Intune : vulnérabilités connues et postes de travail, rattachés aux machines et aux applications concernées.
-
Fichiers et documents, en complément
- Word
- draw.io
- Visio
Exports, tableurs, matrices de flux, DAT Word ou PowerPoint, schémas draw.io, Visio, ArchiMate, C4, PDF. Les schémas sont lus et interprétés.
Ce qu'Uncia en fait
Il réconcilie les sources : la machine vue par VMware, la ligne de la CMDB et le serveur du DAT deviennent un seul élément, avec trois sources.
Chaque information est associée à un fichier, une date et une référence. En cas d'absence de source, cela est clairement indiqué.
Quand deux sources se contredisent, les deux valeurs sont gardées et l'écart est montré pour arbitrage.
Lorsqu'il y a un doute, Uncia pose des questions.
Le modèle de langage, Mistral Small 3 par défaut, lit les documents sur vos serveurs, sans passer par l'extérieur.
Le métamodèle est le vôtre et il peut évoluer sans code ni redéploiement.
Ce que vous obtenez
-
Connecteurs et sources
Vos clouds, hyperviseurs, CMDB et pare-feux branchés en lecture seule, vos documents en complément. Uncia dit ce qui lui manque.
Découvrir -
Cartographie de toutes les couches
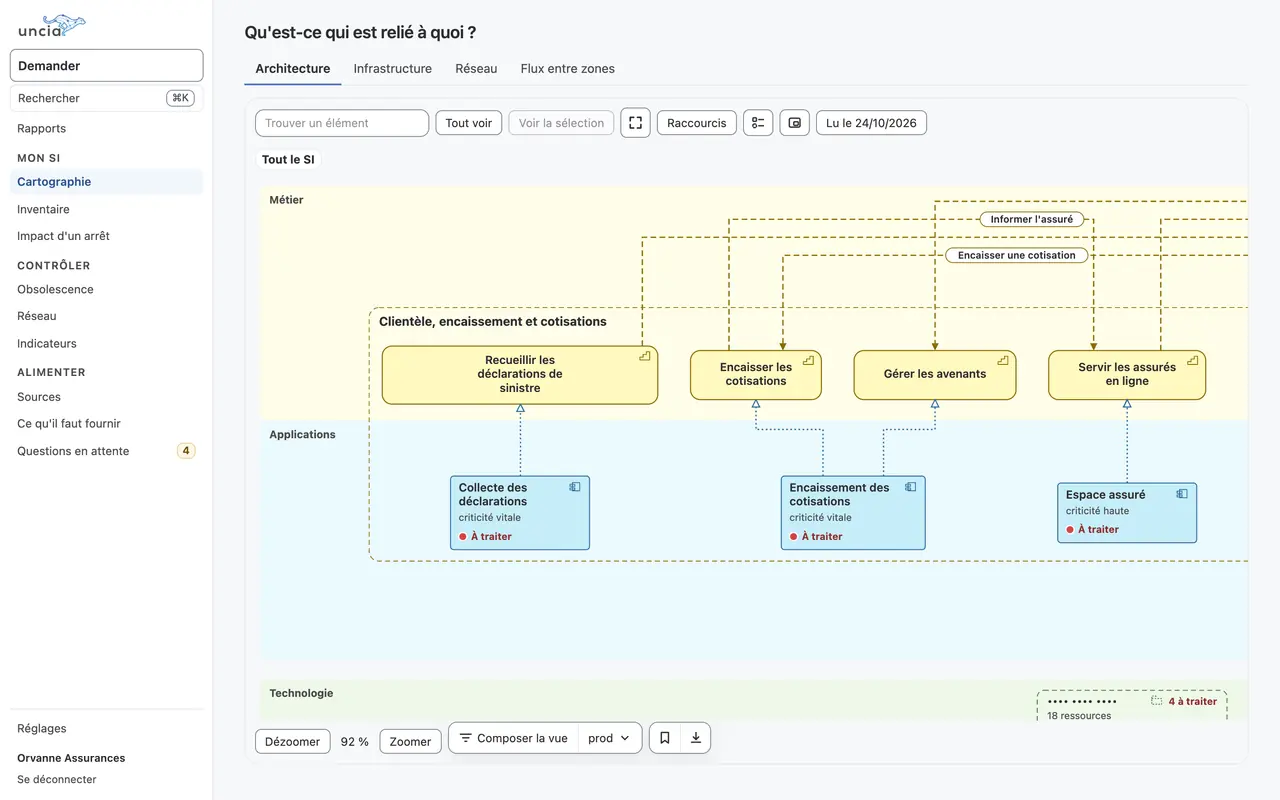
Des cartographies générées, architecture, infrastructure, réseau, et le fil d'un élément du métier au pare-feu.
Découvrir -
Documentation d'architecture
Vos DAT rédigés et versionnés dans Uncia, ceux qui existent importés et confrontés au réel, écart par écart.
Découvrir -
Conformité
Inventaire sourcé, flux confrontés aux règles, rapports structurés selon NIS2, DORA, ISO 27001 ou ReCyF.
Découvrir -
Obsolescence et vulnérabilités
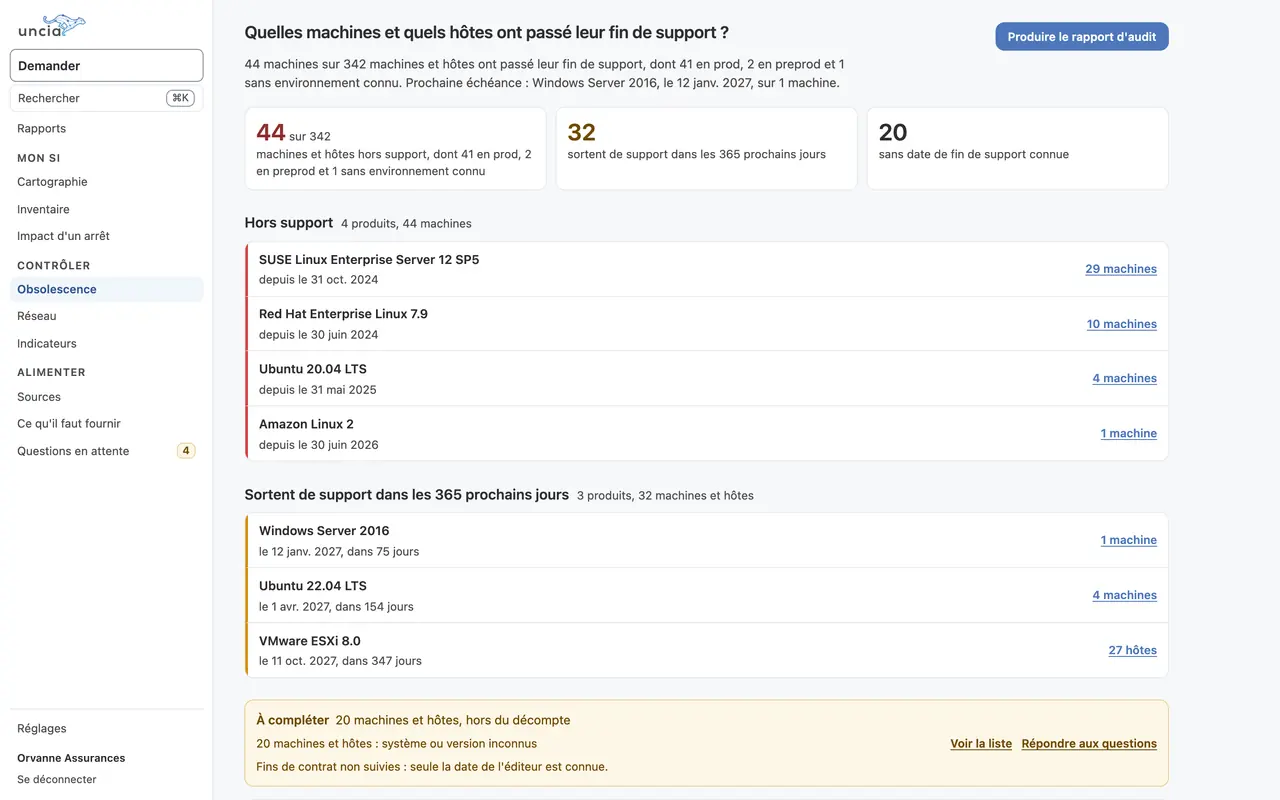
Les fins de support datées et sourcées, par produit et par machine, cloud compris, et les vulnérabilités identifiées dans votre parc.
Découvrir -
Pilotage : impact, questions, rapports
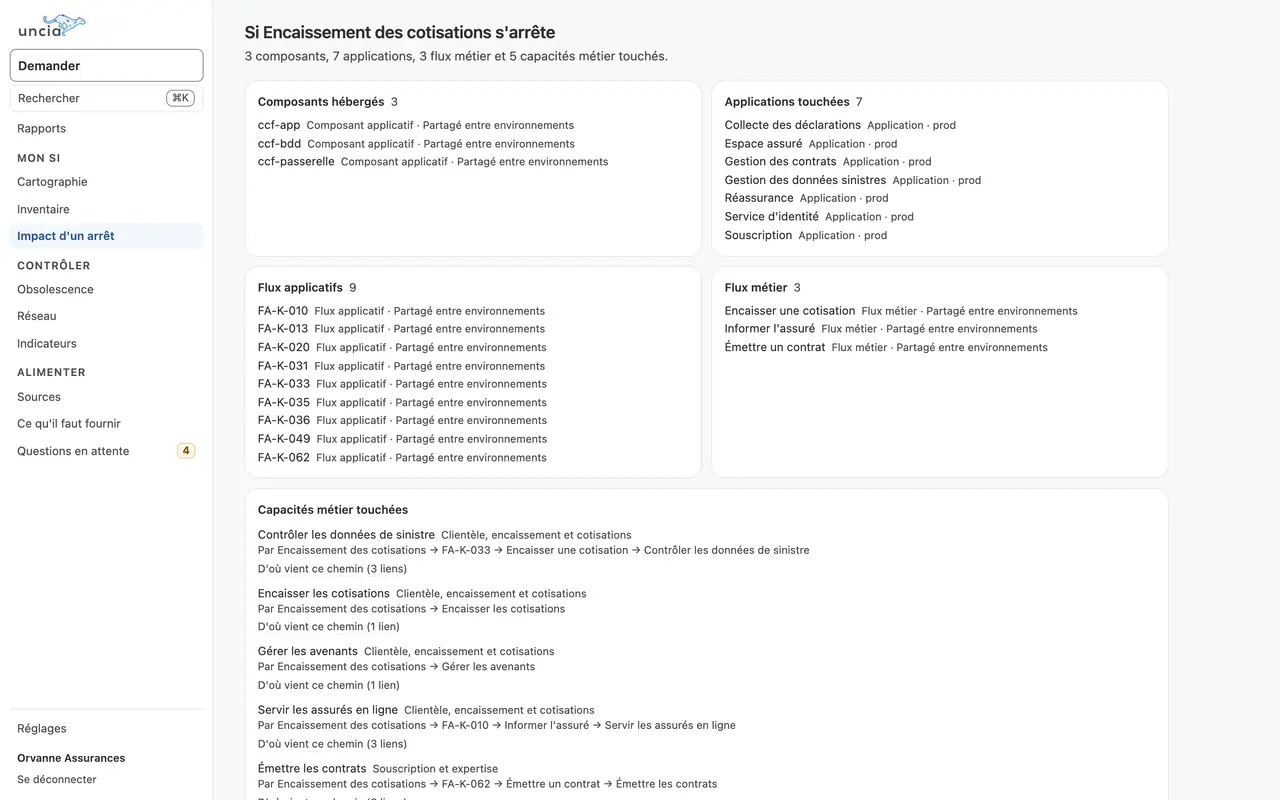
Si cette machine s'arrête, quels sont les impacts opérationnels ? Des réponses sourcées, exportables en Word ou PDF pour un comité.
Découvrir
La démonstration, en 8 écrans
Sans compte, sur la base de démonstration d'un assureur fictif.
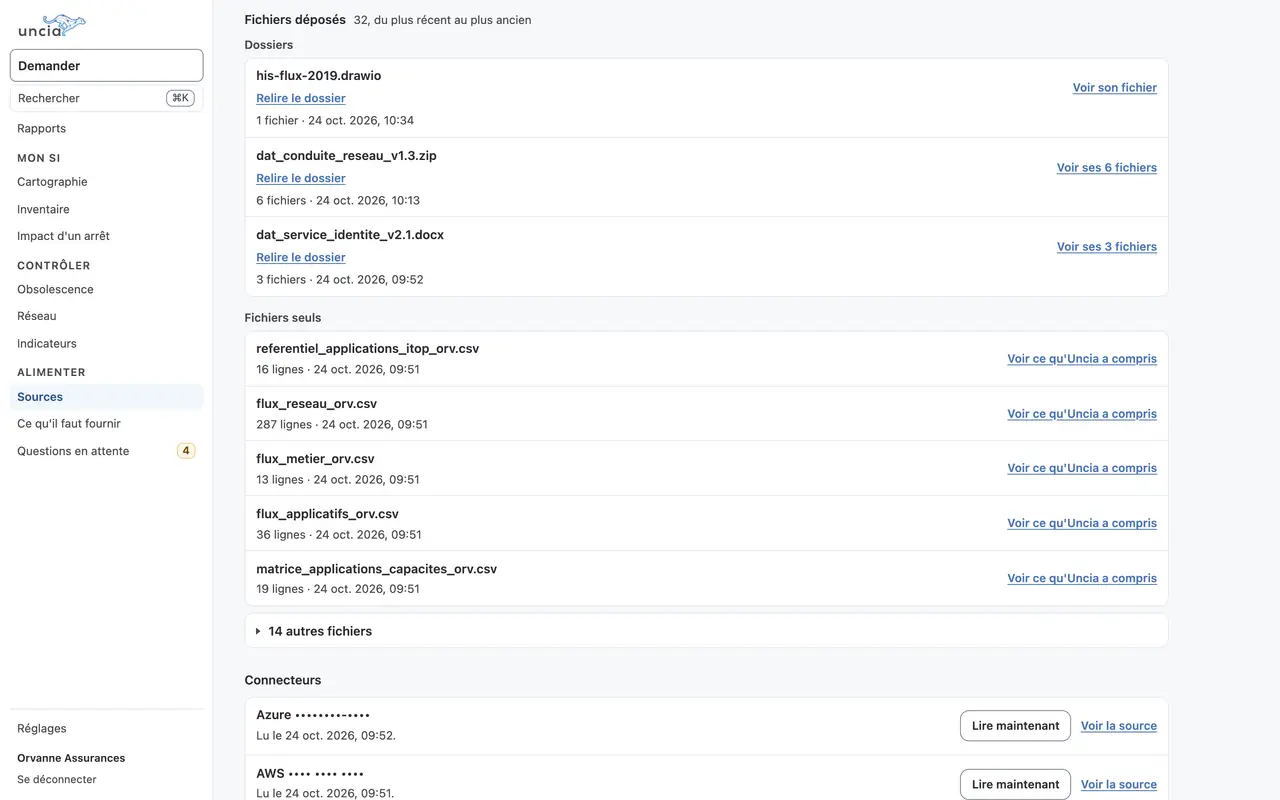
Les connecteurs d'abord : AWS et Azure, lus par un compte qui ne peut rien modifier.
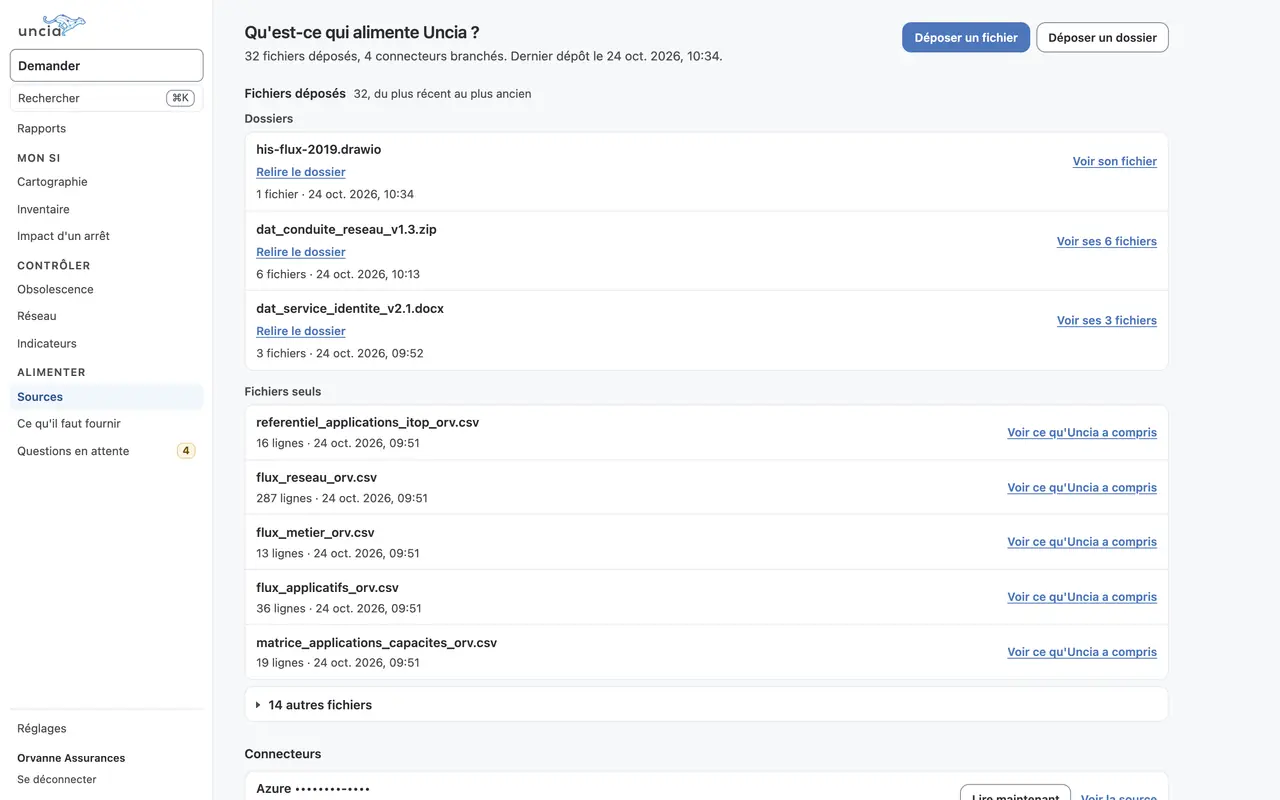
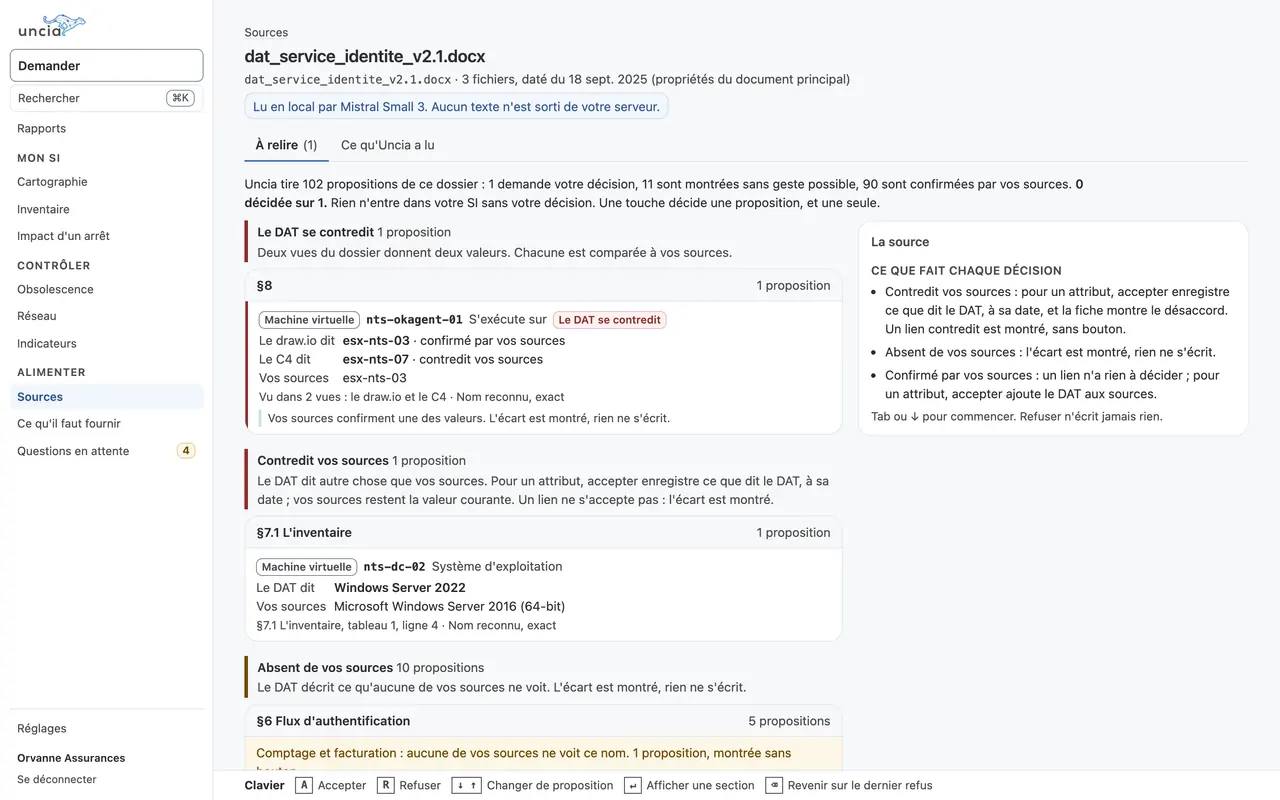
Les connecteurs d'abord : AWS et Azure, lus par un compte qui ne peut rien modifier.
Voir la même chose sur votre SI →Visualisez votre SI dans Uncia en 30 minutes
On vous montre Uncia sur une instance de démonstration, puis sur un extrait de votre SI si vous le souhaitez : un compte cloud en lecture seule ou un export de votre hyperviseur. Vous repartez avec une première carte de ce périmètre et un premier état de votre dette technique (fins de support, écarts).